






 Microsoft Copilot


EU-AI-Act-Nachweise über KI-Tools hinweg sind die Dokumentation, die zeigt, dass jedes KI-System Ihrer Organisation erfasst, nach Risiko eingestuft und so beaufsichtigt wird, wie es die Verordnung (EU) 2024/1689 verlangt, gleich von welchem Anbieter es stammt. Im Kern steht ein Eintrag pro System und Agent: was er tut, welche Daten er erreicht, wem er gehört, seine Risikoklasse und wann er zuletzt geprüft wurde.
Kurz gesagt
- Die Pflichten der Verordnung hängen an der Nutzung und am Risiko eines KI-Systems, daher müssen die Nachweise jeden Anbieter abdecken, den Sie einsetzen.
- Die Einheit des Nachweises ist ein Eintrag pro System und pro Agent, den sein Owner aktuell hält.
- Agenten, die Fachbereiche in Copilot Studio oder SharePoint bauen, zählen als KI-Systeme, die Sie betreiben.
- Einträge, die Owner nach Zeitplan bestätigen, machen aus dem Audit eine Übergabe.
Was die Verordnung von Organisationen erwartet, die KI nutzen
Eine Organisation, die von anderen entwickelte KI-Systeme nutzt, ist im Sinne des EU AI Act Betreiber. Die verbotenen Praktiken aus Artikel 5 und die Pflicht zur KI-Kompetenz aus Artikel 4 gelten seit dem 2. Februar 2025. Artikel 26 regelt die Pflichten der Betreiber von Hochrisiko-Systemen, darunter menschliche Aufsicht durch kompetente Personen, die Überwachung des Betriebs und die Aufbewahrung der Protokolle, die das System erzeugt. Artikel 50 ergänzt Transparenzpflichten, etwa den Hinweis, dass Menschen mit einem KI-System interagieren.
Keine dieser Pflichten lässt sich für ein System erfüllen, von dem niemand weiß. Microsoft 365 Copilot, ein Copilot-Studio-Agent aus dem Vertrieb und ein Claude-Enterprise-Projekt in der Forschung brauchen denselben Grundeintrag, und in vielen Organisationen liegen diese Einträge an drei Orten oder nirgends.
Warum ein Modell über alle Anbieter zählt
Aufsicht pro Anbieter liefert Antworten pro Anbieter: einen Bericht für Copilot, eine weitere Tabelle für den Rest. Ein Prüfer, der wissen will, welche KI-Systeme Sie betreiben und wer für jedes verantwortlich ist, erwartet eine Liste. Derselbe Eintrag, dieselbe Risikoskala und derselbe Prüfzyklus für jeden Anbieter liefern diese Liste und verhindern, dass ein Hochrisiko-Agent auf einer Plattform lockerer behandelt wird als derselbe Agent auf einer anderen.
Schritt für Schritt
Fünf Schritte bauen den Eintrag auf, den die Verordnung erwartet, und halten ihn aktuell.
-
Jedes KI-System und jeden Agenten erfassen
Beginnen Sie mit dem, was in Ihrem Tenant läuft: Microsoft 365 Copilot, Copilot-Studio-Agenten und SharePoint-Agenten. Ergänzen Sie die KI-Dienste, die Ihre Teams außerhalb von Microsoft nutzen, etwa Claude Enterprise (Preview) oder ChatGPT Enterprise (Preview), und halten Sie fest, wer sie über welches Konto nutzt.
Tipp: Gleichen Sie die Nutzer jedes KI-Dienstes mit Entra ID ab. Konten, die dort nicht existieren, sind die, für die intern niemand einstehen kann.
-
Jedes System nach Risiko einstufen
Stufen Sie jedes System nach den Kategorien der Verordnung ein, von verbotenen Praktiken über Hochrisiko-Anwendungsfälle bis zu Transparenzpflichten, und zwar nach seiner Nutzung. In der Regel tragen Büroassistenten begrenzte Pflichten, ein Agent, der Bewerbungen vorsortiert, nicht.
-
Zweck, Daten und Owner festhalten
Halten Sie für jedes System fest, wofür es genutzt wird, welche Daten es erreichen kann oder als Grundlage nutzt und wer dafür verantwortlich ist. Bei Agenten bestimmen Wissensquellen und Connectors die Datenreichweite.
-
Owner den Eintrag nach Zeitplan bestätigen lassen
Bitten Sie Owner in festen Abständen zu bestätigen, dass Zweck, Datenreichweite und Risikoklasse noch stimmen. Legen Sie Agenten still, die keinen Owner oder Zweck mehr haben, und dokumentieren Sie jede Entscheidung.
-
Berichte erstellen, denen ein Prüfer folgen kann
Fassen Sie Inventar, Einstufungen und Bestätigungen zu Berichten zusammen, die über alle Anbieter hinweg von jeder Pflicht zu ihrem Beleg führen. Planen Sie sie ein, damit sie vorliegen, bevor jemand fragt.
Konnektoren in dieser Anleitung
Jede Konnektor-Seite in der Rencore-Dokumentation listet die Objekte, Richtlinien, Berichte und Aktionen hinter diesen Schritten.

In Rencore ansehen
Kurze vertonte Produkt-Guides, die direkt im Browser laufen, ohne Anmeldung.
-
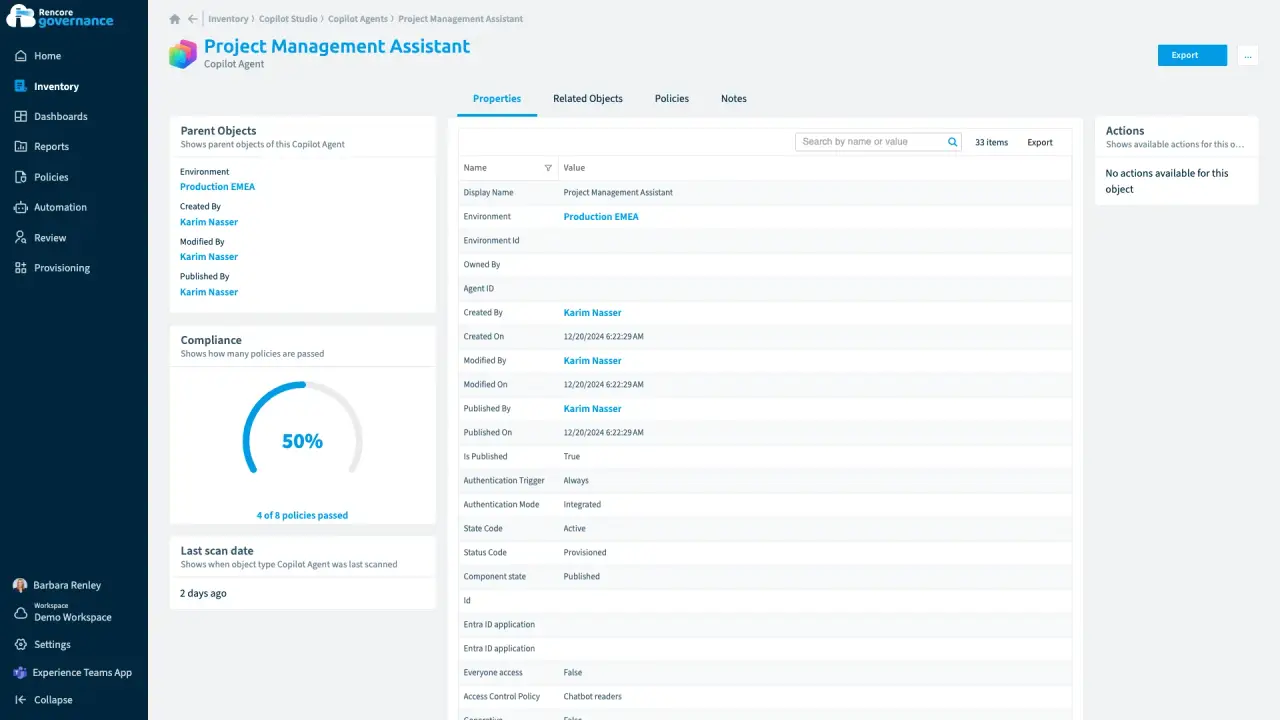
Ein Agent, der niemandem mehr gehört
Dauer: 4 Min.Ein Copilot-Agent läuft nach dem Weggang seines Erstellers einfach weiter, und niemand steht dafür ein, worauf er zugreifen kann.
- Copilot Studio
- AI Governance
- Sprawl & Lifecycle
-
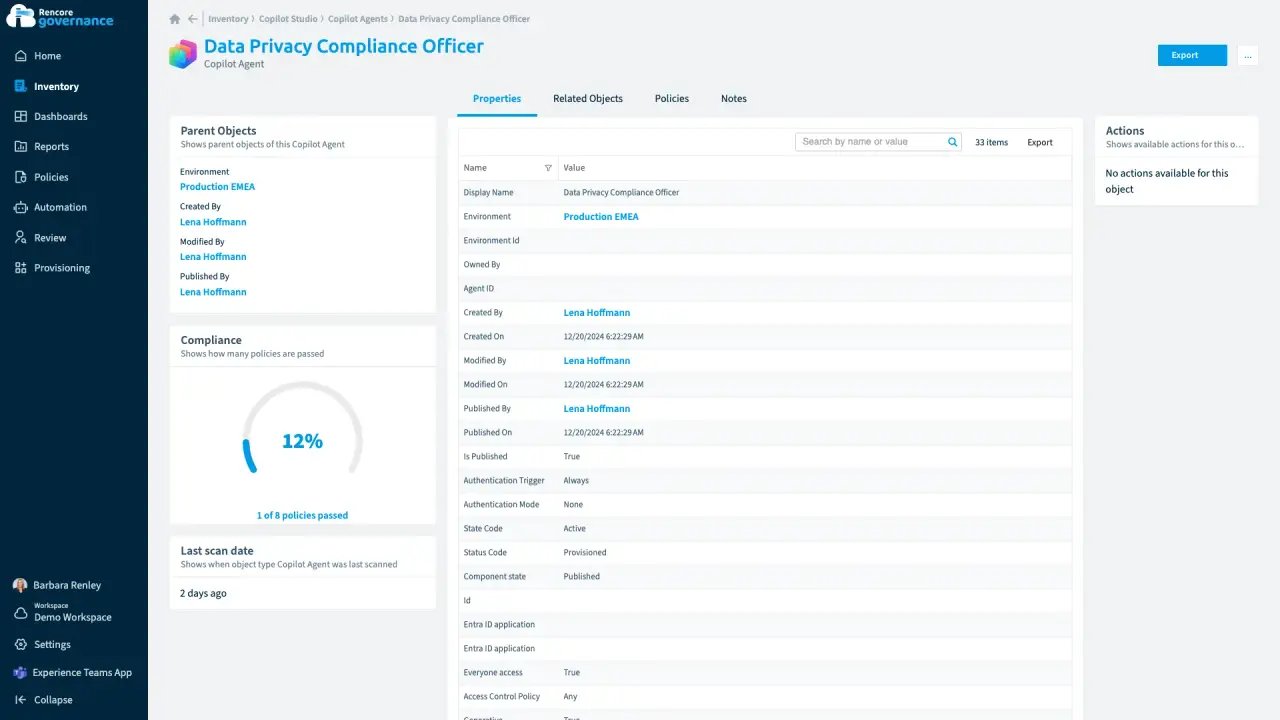
Ein öffentlicher Agent, mit dem jeder sprechen kann
Dauer: 4 Min.Ein ohne Anmeldung veröffentlichter Copilot-Agent lässt jeden mit sich sprechen, und niemand weiß, warum er öffentlich ist.
- Copilot Studio
- AI Governance
- Access & Sharing
-
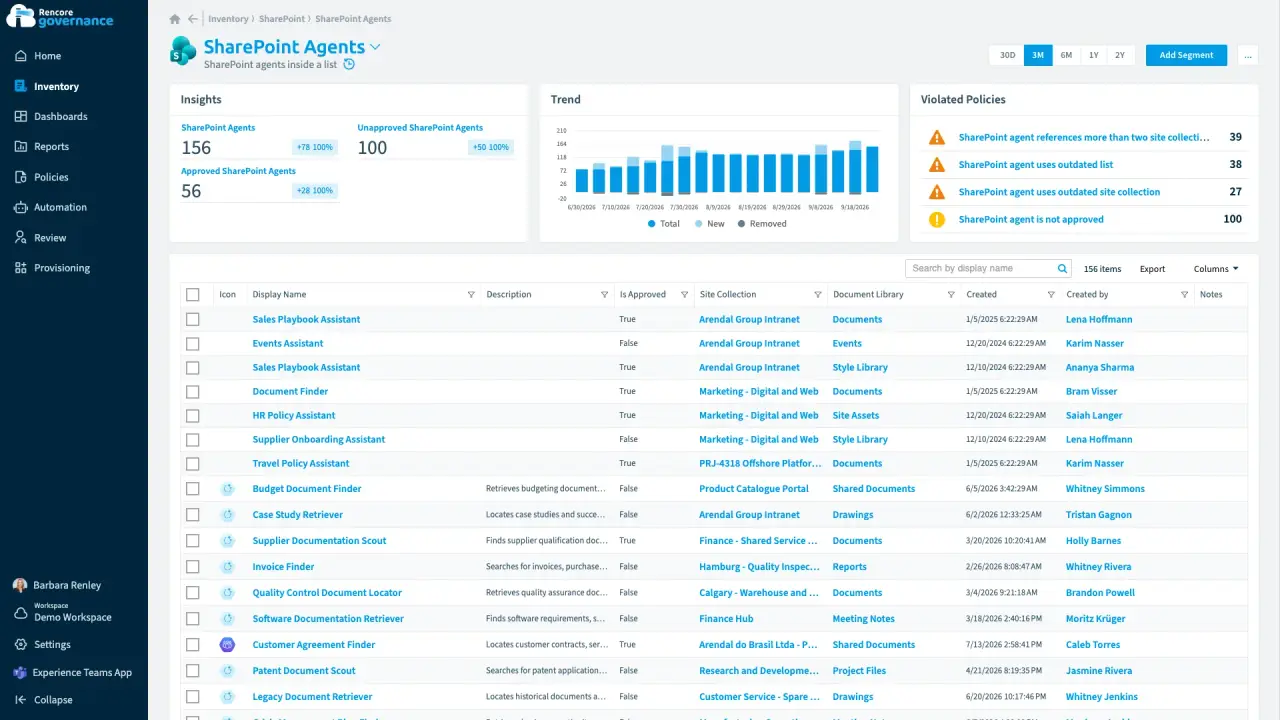
Ein nicht genehmigter Agent, der aus alten Dateien antwortet
Dauer: 4 Min.Jeder kann einen SharePoint-Agenten erstellen, und so antwortet einer, den niemand genehmigt hat, aus den Sites anderer Teams und aus Quellen, die seit einem Jahr niemand aktualisiert hat.
- SharePoint Agents
- SharePoint
- AI Governance
- Access & Sharing
- Policies
- Automation
-
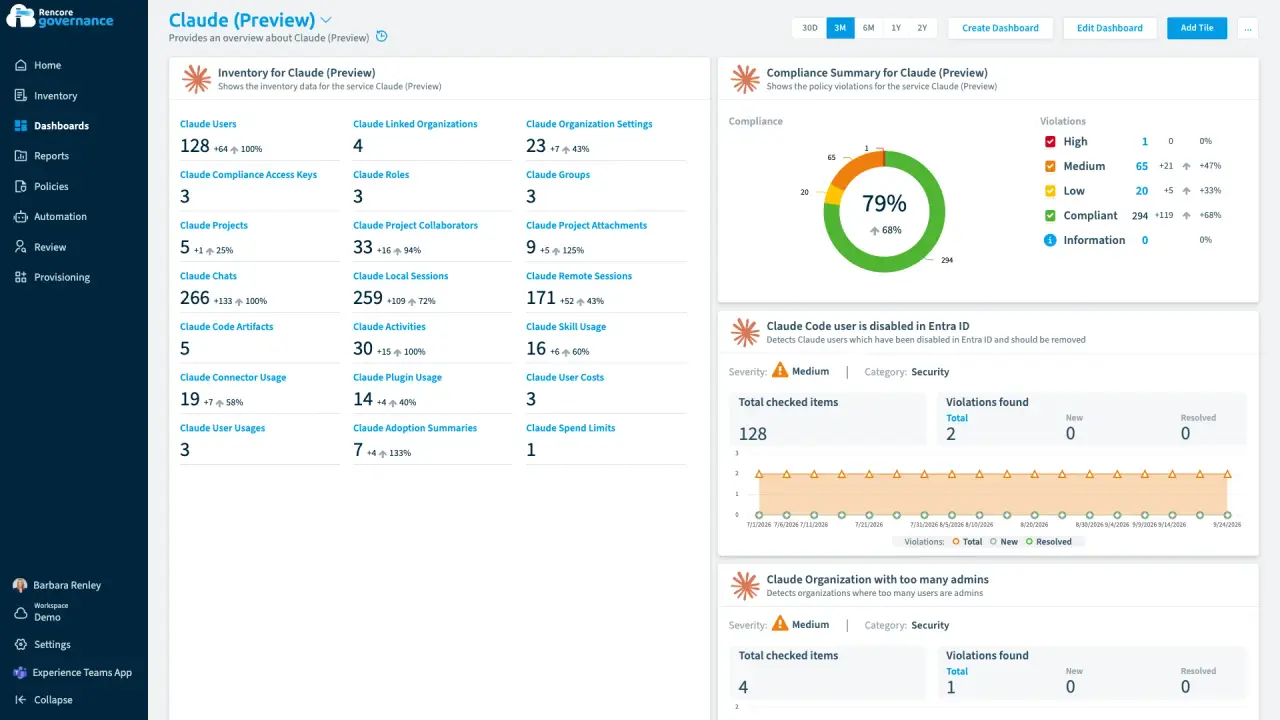
Ungenutzte Claude-Projekte bereinigen
Dauer: 4 Min.Claude-Projekte, die seit Monaten niemand angefasst hat, behalten ihre Dateien und ihren geteilten Kontext, und niemand entscheidet, ob sie weg können.
- Claude Enterprise
- Sprawl & Lifecycle
- AI Governance


Zuletzt aktualisiert am 8. Oktober 2026


