






 Microsoft Copilot


KI über Microsoft Copilot hinaus zu steuern heißt, ein Governance-Modell mit Inventar, Ownership, Risikobewertung und Zugriffsprüfung auf jedes KI-Tool anzuwenden, das Ihre Teams nutzen, gleich von welchem Anbieter. Viele Organisationen nutzen Microsoft 365 Copilot neben Claude, ChatGPT und anderen Assistenten, und die Admin-Konsole jedes Anbieters deckt nur das eigene Produkt ab. Ein Modell über alle Anbieter hält die Aufsicht einheitlich, während die KI-Landschaft wächst.
Kurz gesagt
- Ihre Teams nutzen mehr als einen KI-Anbieter, und jede Konsole sieht nur die eigene.
- Aufsicht pro Anbieter zersplittert die Antwort darauf, wer was nutzt und wer verantwortlich ist.
- Verknüpfen Sie jeden KI-Dienst mit Ihrem Entra ID, damit Ausgeschiedene und externe Konten sichtbar werden.
- Nutzen Sie für jeden Anbieter dasselbe Owner-Modell, dieselbe Risikoskala und denselben Prüfzyklus.
Wo Governance pro Anbieter versagt
Jeder KI-Anbieter bietet für seinen Enterprise-Plan eine Admin-Konsole: Mitglieder, Projekte, Nutzung und Kosten. Keine davon zeigt, wie ihre Nutzer zu Ihrer Organisation gehören. Eine Person, die im März gegangen ist, kann noch einen Claude-Platz haben, weil das Konto mit einer E-Mail-Adresse angelegt und nie mit Ihrem Identitätsanbieter verknüpft wurde. Ein Projekt, das mit der ganzen Organisation geteilt ist, kann eine Kundendatei enthalten, die niemand freigegeben hat.
Die Fragen sind bei jedem Anbieter dieselben, und dieselben wie bei einem Team oder einer SharePoint-Website: Wer hat es erstellt, wer hat Zugriff, welche Daten enthält es, was kostet es und wer räumt es auf. Sie einmal an einem Ort zu stellen, hält die Aufsicht davon ab, nach Anbietern zu zerfallen.
Schritt für Schritt
Fünf Schritte erweitern die Governance, die Sie für Microsoft 365 betreiben, auf die KI-Dienste daneben.
-
Die genutzten KI-Dienste erfassen
Listen Sie jeden KI-Dienst auf, den Ihre Organisation lizenziert oder den Ihre Nutzer verbunden haben, von Microsoft und anderen, mit dem jeweiligen Plan. Enterprise-Pläne geben die Mitglieder und Metadaten frei, die Governance braucht, Consumer- und Team-Pläne meist nicht.
-
Jeden Dienst mit Ihren Identitäten verknüpfen
Gleichen Sie die Mitglieder jedes Dienstes mit Entra ID ab, einschließlich Abteilung und Führungskraft. Konten ohne Treffer und in Entra ID deaktivierte Konten, die noch Zugriff haben, sind die ersten Befunde.
Tipp: Führen Sie die Verknüpfung vor jedem anderen Schritt aus. Ausgeschiedene und externe Konten sind die Befunde, die eine Anbieterkonsole Ihnen nicht zeigen kann.
-
Ein Owner-Modell anwenden
Geben Sie jedem KI-Workspace, jedem Projekt und jedem Agenten einen verantwortlichen Owner nach denselben Regeln wie für Teams und Websites, damit die Aufsicht nicht vom Anbieter abhängt.
-
Risiko auf einer Skala bewerten
Bewerten Sie jedes Tool und Projekt nach den Daten, die es erreicht, was es tun kann und wer es nutzen kann, auf derselben Skala über alle Anbieter, damit ein Hochrisiko-Projekt in einem Tool wie ein Hochrisiko-Agent in einem anderen behandelt wird.
-
Zugriffe prüfen und über alle Anbieter berichten
Lassen Sie Owner nach Zeitplan bestätigen, wer jedes Tool und Projekt nutzen darf, und berichten Sie Nutzung, Kosten und Befunde für alle Anbieter in einer Ansicht für Leitung und Prüfer.
Konnektoren in dieser Anleitung
Jede Konnektor-Seite in der Rencore-Dokumentation listet die Objekte, Richtlinien, Berichte und Aktionen hinter diesen Schritten.

In Rencore ansehen
Kurze vertonte Produkt-Guides, die direkt im Browser laufen, ohne Anmeldung.
-
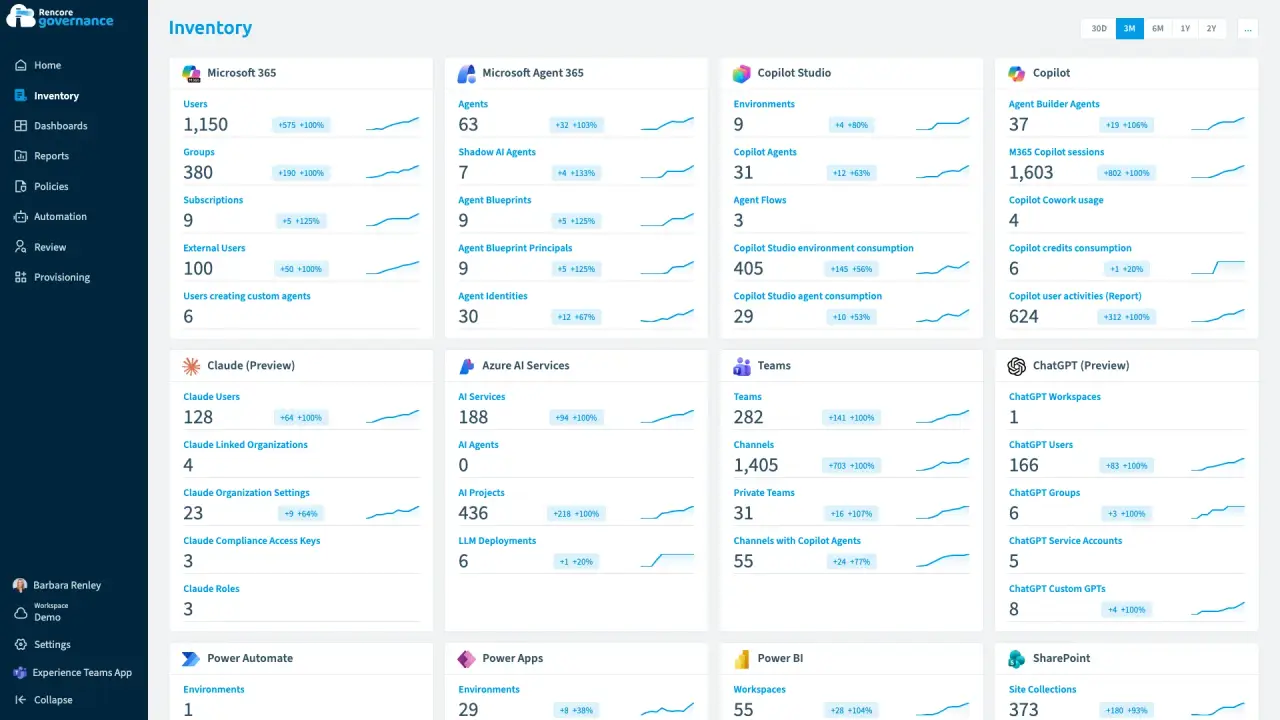
Ein externes Konto in Claude und ChatGPT
Dauer: 5 Min.Ein Konto, das in Claude und ChatGPT existiert, aber nicht in Ihrem Entra ID, behält Zugriff auf die KI-Arbeit des Unternehmens, ohne dass intern jemand dafür bürgen kann.
- Claude Enterprise
- ChatGPT Enterprise
- Entra ID
- Access & Sharing
- AI Governance
-
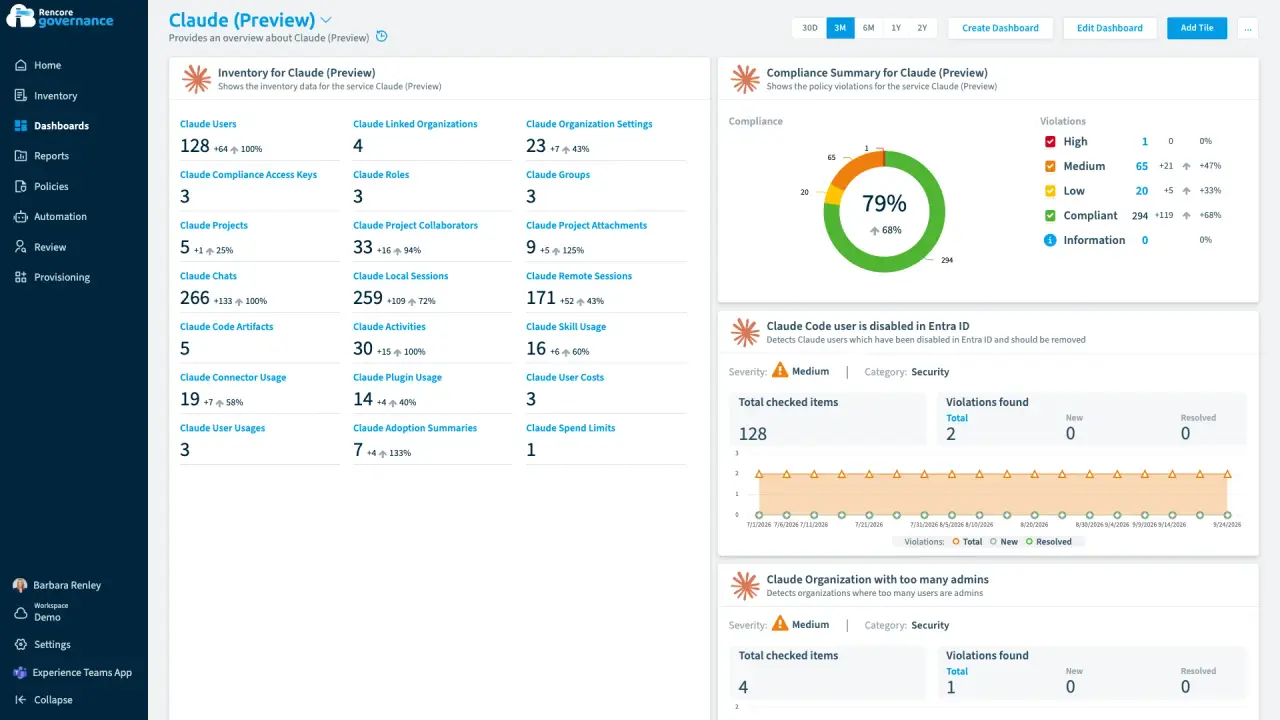
Ungenutzte Claude-Projekte bereinigen
Dauer: 4 Min.Claude-Projekte, die seit Monaten niemand angefasst hat, behalten ihre Dateien und ihren geteilten Kontext, und niemand entscheidet, ob sie weg können.
- Claude Enterprise
- Sprawl & Lifecycle
- AI Governance


Zuletzt aktualisiert am 8. Oktober 2026


