




 Microsoft Copilot
Microsoft 365 Tenant-Segmentierung verstehen - mehr Sicherheit, Compliance und Governance


Microsoft 365 Tenant-Segmentierung trennt Benutzer, Daten und Administration innerhalb einer Microsoft 365-Umgebung, meist nach Land, Tochtergesellschaft oder Abteilung. So erreicht jede Gruppe von Admins und Benutzern nur die Inhalte, Anwendungen und Dienste, die für sie bestimmt sind. Das unterstützt Datenresidenz, strengere Zugriffskontrolle und Admin-Rollen, die auf eine Region oder Tochtergesellschaft begrenzt sind, ohne die Organisation auf mehrere Tenants aufzuteilen.
Als Microsoft 365-Administrator oder IT-Profi wissen Sie, dass die Plattform eine Vielzahl von Diensten und Anwendungen bietet, die die Produktivität steigern und die Arbeitsabläufe in Ihrem Unternehmen optimieren können. Allerdings bedeutet diese erweiterte Funktionalität auch, dass Ihre Daten einem größeren Risiko ausgesetzt sind. Um dieses Risiko zu mindern und die Einhaltung von Sicherheits- und Datenschutzbestimmungen zu gewährleisten, ist es wichtig, eine Microsoft 365-Tenant-Segmentierung zu implementieren.
Was ist Tenant-Segmentierung?
In diesem Blogbeitrag erfahren Sie, was Tenant-Segmentierung ist, warum sie wichtig ist und wie Sie sie am besten implementieren. Also, was ist Tenant-Segmentierung? Einfach ausgedrückt handelt es sich um die Trennung und Sicherung von Daten innerhalb einer einzigen Microsoft 365-Umgebung. Dadurch wird sichergestellt, dass nur autorisierte Benutzer Zugriff auf bestimmte Inhalte, Anwendungen und Dienste haben.
Die Tenant-Segmentierung hilft Ihrem Unternehmen auf verschiedene Weise, sich zu schützen:
Datenspeicherort und Compliance
Die Segmentierung trägt dazu bei, die Einhaltung von Vorschriften zu gewährleisten, indem der Zugang zu sensiblen Daten eingeschränkt und Kundeninformationen geschützt werden.

Einer der wichtigsten Anwendungsfälle für die Tenant-Segmentierung ist die Einhaltung von Vorschriften, die die Speicherung von Daten an bestimmten geografischen Standorten vorschreiben. Beispielsweise müssen Unternehmen, die in Europa tätig sind, ihre Daten innerhalb der EU speichern, um die DSGVO einzuhalten.
Leichtere Verwaltung
Die Segmentierung ermöglicht eine bessere Verwaltung der Daten, da die Administratoren Richtlinien und Einstellungen auf einer detaillierteren Ebene anwenden können. Nachdem wir nun verstanden haben, was Tenant-Segmentierung ist und warum sie wichtig ist, lassen Sie uns über Best Practices für die Implementierung sprechen. Zuallererst ist es wichtig, die Daten Ihres Unternehmens zu verstehen und zu ermitteln, was gesichert werden muss. Dazu können sensible Informationen wie Finanzdaten oder persönliche Kundendaten gehören. Sobald diese identifiziert sind, können Sie mit der Erstellung von Richtlinien und der Zuweisung geeigneter Zugriffsebenen beginnen.
Schutz sensibler Informationen durch Zugriffsbeschränkung
In Unternehmen, in denen nur bestimmte Abteilungen mit sensiblen Daten umgehen, kann die Tenant-Segmentierung verwendet werden, um diese Daten vom Rest des Unternehmens zu trennen. Auf diese Weise bleiben die sensiblen Daten im Falle eines Verstoßes sicher. Stellen Sie sicher, dass die Datenschutzeinstellungen auf alle geeigneten Datensätze angewendet werden, z.B. E-Mail, Dateifreigabe und mobile Geräte.

Gruppiere Benutzer auf der Grundlage ihrer Rollen und Zuständigkeiten, um sicherzustellen, dass sie nur auf die Daten und Anwendungen zugreifen können, die für die Erfüllung ihrer Aufgaben erforderlich sind. Die Segmentierung schränkt den Zugriff auf Daten, Anwendungen und Dienste ein und verringert so das Risiko eines unbefugten Zugriffs oder von Datenverletzungen.
Backup und Disaster Recovery
Durch die Tenant-Segmentierung können Unternehmen einen Notfallwiederherstellungsplan erstellen, der auf die spezifischen Anforderungen jedes Segments zugeschnitten ist, anstatt eine Einheitslösung zu verwenden.
Kontrollierte Kollaboration
Durch die Tenant-Segmentierung kann kontrolliert werden, wer welche Daten mit wem teilen darf. So können beispielsweise für verschiedene Segmente unterschiedliche Richtlinien für die interne und externe Weitergabe von Informationen gelten.
Verbesserte Leistung
Für globale Organisationen kann die Speicherung von Daten näher am physischen Standort der Benutzer die Leistung der Microsoft 365-Dienste verbessern, indem die Latenzzeit verringert wird.
Fusionen und Akquisitionen
Wenn eine Organisation ein anderes Unternehmen erwirbt oder mit ihm fusioniert, kann es sein, dass sie mehrere Microsoft 365-Tenants besitzt. Um den Betrieb zu vereinfachen, möchten sie diese Tenants möglicherweise in einem konsolidieren und gleichzeitig die Datensegmentierung für verschiedene Abteilungen oder Regionen beibehalten.
Umstrukturierung der Organisation
Wenn eine große Organisation in halb unabhängige Einheiten umstrukturiert wird, ermöglicht die Tenant-Segmentierung jeder Einheit, ihr eigenes Segment des Microsoft 365-Tenants zu verwalten.
Priorisierung der Tenant-Segmentierung
Die Microsoft 365-Tenant-Segmentierung ist eine entscheidende Komponente der Sicherheits- und Compliance-Strategie eines jeden Unternehmens. Durch die Trennung und Sicherung von Daten innerhalb einer einzigen Umgebung können Sie sensible Informationen besser schützen, das Risiko von Sicherheitsverletzungen verringern und Daten effektiver verwalten. Wenn Sie als Administrator oder IT-Verantwortlicher für Microsoft 365 zuständig sind, sollten Sie die Tenant-Segmentierung zu einer Priorität in Ihrem Unternehmen machen, indem Sie bewährte Verfahren anwenden und Ihre Sicherheitsrichtlinien regelmäßig überprüfen. Mit dem richtigen Ansatz können Sie sicherstellen, dass Ihr Unternehmen besser gegen die sich ständig weiterentwickelnden Sicherheitsbedrohungen geschützt ist.
Nächste Schritte: Wie kann Rencore Governance helfen?
Rencore Governance steuert jeden Microsoft 365-Tenant als eigene Umgebung mit eigenem Abonnement, und Admins wechseln einfach zwischen den Tenants; Richtlinien lassen sich tenantübergreifend vereinheitlichen, indem Sie sie aus einem Tenant exportieren und in einen anderen importieren. Innerhalb eines Tenants teilen virtuelle Umgebungen Ihre Benutzer und Objekte in abgegrenzte Segmente ein, damit die Verwaltung effizienter wird.

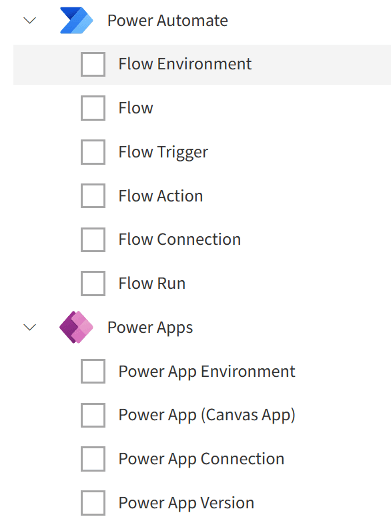
Sie können auswählen, welche M365 Workloads einbezogen werden sollen und welche Objekte und Aktivitäten gescannt werden sollen. Sie möchten keine Benutzeraktivitäten einbeziehen? Das ist kein Problem.
Bestimmte Workloads von Power Platform sind noch nicht ausgerollt und sollen nicht Teil von Governance Auditing und Monitoring sein? Deaktivieren Sie einfach die Kontrollkästchen:
Ein Hauptanwendungsfall virtueller Umgebungen ist die Segmentierung eines Tenants nach Ländern, wobei die Länderattribute des Benutzers ausgelesen werden, die in der Microsoft Entra ID gespeichert sind (kann auch verwendet werden, um Länder, Städte, Standorte oder Abteilungen auszuschließen):

Jedes Segment sollte leicht zu erkennen sein: Erwägen Sie den Einsatz von speziellem Branding, Logos und Farben:

Rencore ermöglicht auch die Verwaltung der meisten Microsoft 365-Administrationsaufgaben von einer einzigen Benutzeroberfläche aus und zeigt alle Benutzerdetails, Gruppen, Lizenzen und M365-Workloads an, ohne dass Sie zwischen M365-Admin-Centern wechseln müssen.
Lesen Sie mehr darüber, wie Rencore Governance Ihrem Unternehmen helfen kann, und sehen Sie selbst, wie unser Tool die Verwaltung mehrerer geografischer Standorte erleichtert.
Zuletzt aktualisiert am 25. September 2026


