






 Microsoft Copilot


DORA-Nachweise in Microsoft 365 sind die dokumentierten, aufbewahrten Belege, die Ihren Tenant mit den IKT-Risikopflichten des Digital Operational Resilience Act, Verordnung (EU) 2022/2554, verbinden. Sie zeigen, welche IKT-Assets im Tenant existieren, wem jedes gehört, wer darauf zugreifen kann und wie Probleme über die Zeit behandelt wurden, als Aufzeichnungen, denen eine Aufsicht folgen kann, ohne dass jemand sie unter Prüfungsdruck rekonstruiert.
Kurz gesagt
- DORA gilt seit dem 17. Januar 2025 für Finanzunternehmen in der EU, und seine Pflichten zu Assets und Zugriffen reichen bis in Microsoft 365.
- Agenten, Power-Platform-Flows und Apps aus den Fachbereichen sind ebenfalls IKT-Assets, und viele Register kennen sie nicht.
- Nachweise sind Aufzeichnungen über die Zeit: Inventar, Owner, Zugriffsentscheidungen und Richtlinienergebnisse.
- Entstehen sie im laufenden Betrieb, müssen Sie sie im Audit nur noch übergeben.
Wo DORA auf Ihren Microsoft Tenant trifft
DORA macht das Leitungsorgan für den IKT-Risikomanagementrahmen verantwortlich (Artikel 5) und verlangt von Finanzunternehmen, jedes IKT-Asset zu identifizieren und diese Übersicht aktuell zu halten (Artikel 8). Es erwartet Schutz- und Erkennungsmaßnahmen, darunter Zugriffskontrolle (Artikel 9 und 10), sowie einen geregelten Prozess für IKT-bezogene Vorfälle (Artikel 17 bis 19).
In einem Microsoft Tenant sind IKT-Assets nicht nur Server und Fachanwendungen. Ein Copilot-Studio-Agent, der Kundendaten liest, ein Flow, der Dateien in ein externes System verschiebt, und eine SharePoint-Website mit einer Kreditakte sind ebenfalls Assets. Jeder lizenzierte Nutzer kann sie erstellen, deshalb entstehen sie schneller, als ein Asset-Prozess sie erfasst.
Warum die Nachweise über das Audit entscheiden
Eine Aufsicht fragt, was existierte, wer verantwortlich war und was im Zeitraum geschah, und ein aktueller Screenshot beantwortet nichts davon. Wer Nachweise erst vor einem Audit sammelt, rekonstruiert ein Jahr an Entscheidungen aus Postfächern und Erinnerung. Wer Owner, Prüfungen und Richtlinien im Betrieb Spuren hinterlassen lässt, antwortet aus Daten, die schon vorliegen.
Schritt für Schritt
Diese fünf Schritte erzeugen den Microsoft 365 Teil Ihrer DORA-Nachweise und halten ihn zwischen den Audits aktuell.
-
DORA-Pflichten den Microsoft 365 Kontrollen zuordnen
Benennen Sie für jeden relevanten Artikel die Microsoft 365 Kontrolle, die ihn erfüllt, und die Person, der sie gehört: das Asset-Inventar für Artikel 8, Zugriffskontrolle und MFA für Artikel 9, Überwachungsregeln für Artikel 10. So hat jede Pflicht eine Kontrolle und einen Owner.
-
Jedes IKT-Asset im Tenant erfassen, Agenten eingeschlossen
Listen Sie Workspaces, Apps, Flows und Agenten mit Owner, letzter Aktivität und den Daten auf, die jedes erreichen kann, und übernehmen Sie diese Liste in Ihr IKT-Asset-Register. Nehmen Sie auf, was die Fachbereiche bauen, denn genau das fehlt Asset-Registern oft.
Tipp: Markieren Sie zuerst Agenten und Flows, deren Owner das Unternehmen verlassen hat. Sie behalten ihre Zugriffe, und niemand steht für sie ein.
-
Eine Baseline festlegen und Abweichungen erkennen
Halten Sie den Sollzustand fest, etwa MFA für jeden Administrator, keine Apps ohne Owner und keine an externe Empfänger umgeleiteten E-Mails, und zwar als Richtlinien, die jede Abweichung markieren. Die Richtlinienergebnisse über die Zeit zeigen, dass die Kontrollen den ganzen Zeitraum über gegriffen haben.
-
Zugriffe und Ownership in festem Zyklus prüfen
Lassen Sie Owner nach Zeitplan bestätigen, wer auf ihre Workspaces, Apps und Agenten zugreifen kann, und entfernen Sie, was sie nicht bestätigen. Bewahren Sie das Microsoft 365 Überwachungsprotokoll in Microsoft Purview so lange auf, wie Ihre Melde- und Prüfpflichten es erfordern.
-
Die Nachweise für die Aufsicht zusammenstellen
Fassen Sie Zuordnung der Kontrollen, Inventar, Owner- und Prüfaufzeichnungen sowie den Verlauf der Richtlinienergebnisse zu Berichten zusammen, denen eine Aufsicht vom Artikel zum Beleg folgen kann. Planen Sie sie ein, damit sie vorliegen, bevor die Anfrage kommt.
Konnektoren in dieser Anleitung
Jede Konnektor-Seite in der Rencore-Dokumentation listet die Objekte, Richtlinien, Berichte und Aktionen hinter diesen Schritten.


In Rencore ansehen
Kurze vertonte Produkt-Guides, die direkt im Browser laufen, ohne Anmeldung.
-
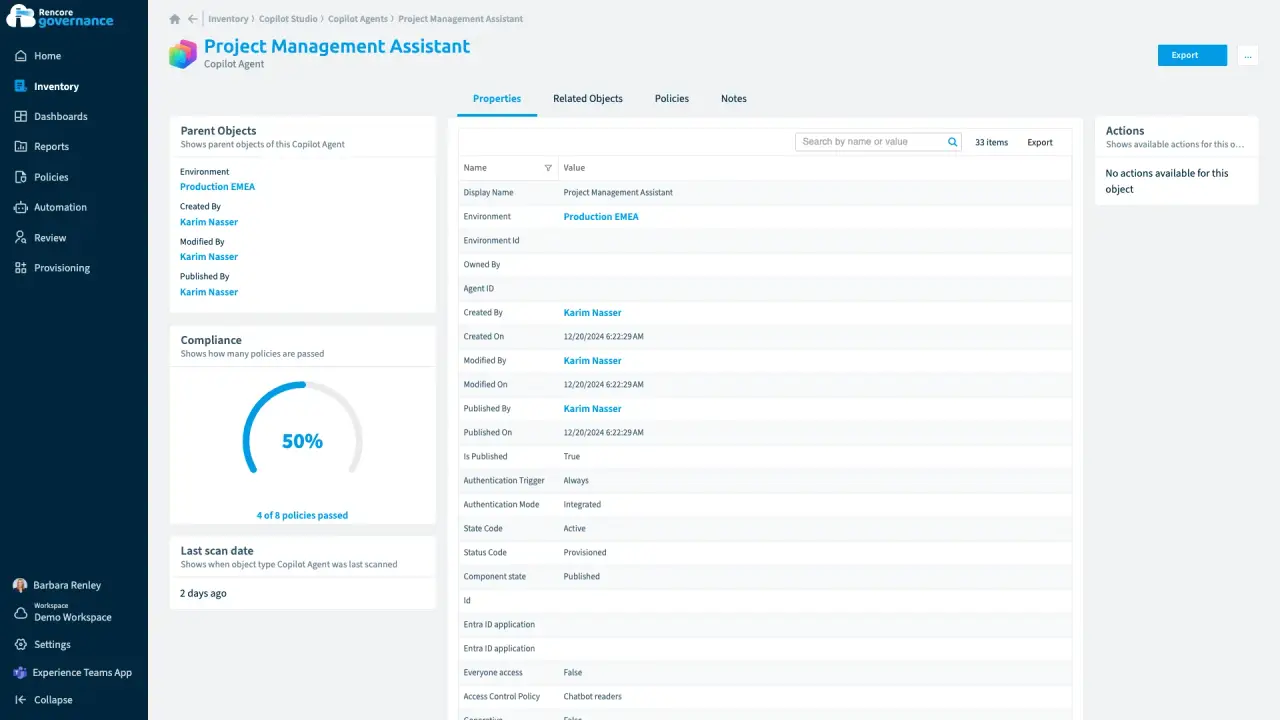
Ein Agent, der niemandem mehr gehört
Dauer: 4 Min.Ein Copilot-Agent läuft nach dem Weggang seines Erstellers einfach weiter, und niemand steht dafür ein, worauf er zugreifen kann.
- Copilot Studio
- AI Governance
- Sprawl & Lifecycle
-
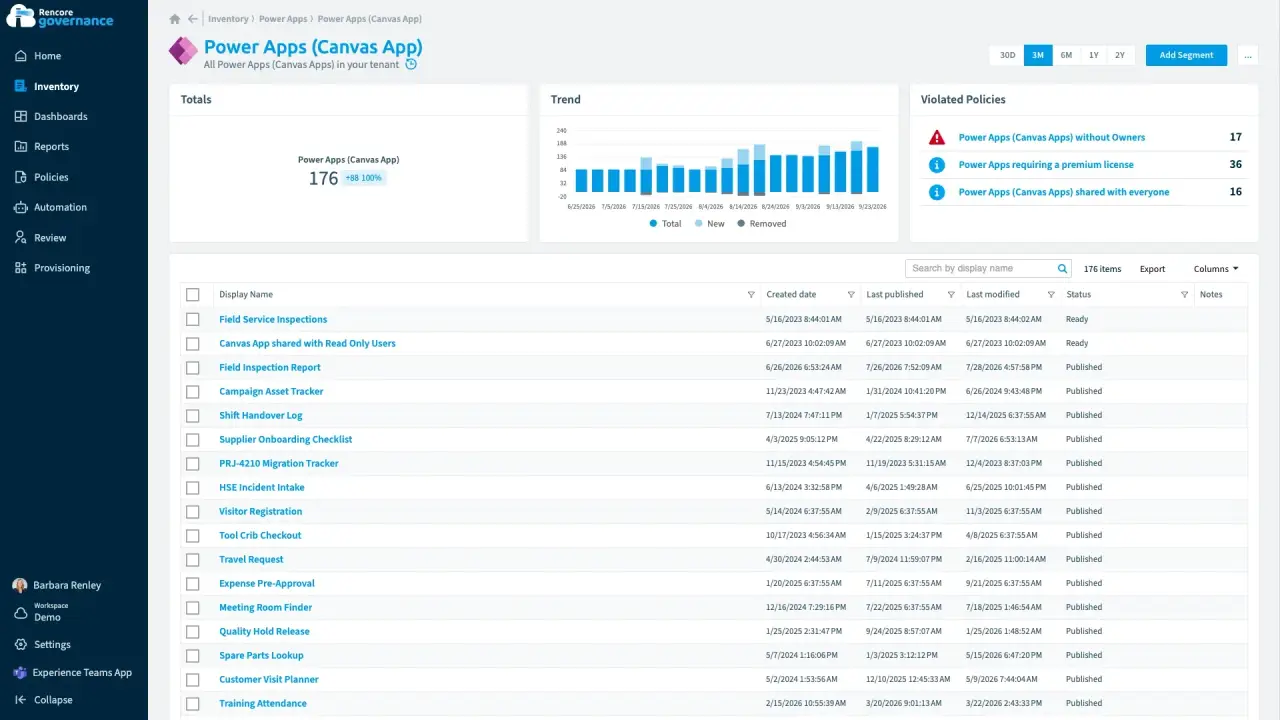
Power Apps und Flows ohne Eigentümer
Dauer: 5 Min.Apps und Flows laufen weiter, nachdem ihre Ersteller gegangen sind, und niemand ist für sie verantwortlich.
- Power Apps
- Power Automate
- Sprawl & Lifecycle
- Policies
- Automation
-
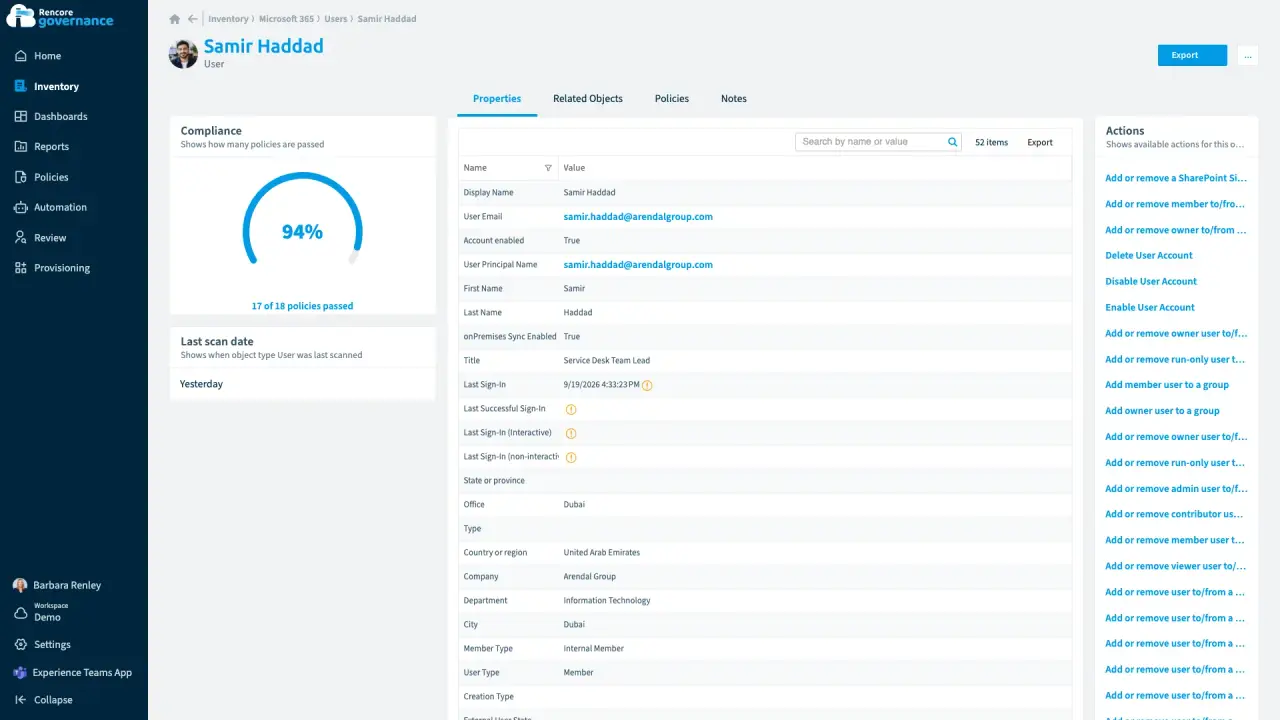
Worauf ein einzelner Benutzer Zugriff hat
Dauer: 3 Min.Wenn jemand ausscheidet oder ein Auditor nachfragt, kann niemand schnell sagen, auf welche Teams, Sites, Lizenzen und freigegebenen Dateien eine Person Zugriff hat.
- Microsoft 365
- Teams
- SharePoint
- OneDrive
- Entra ID
- Access & Sharing
- Reports
-
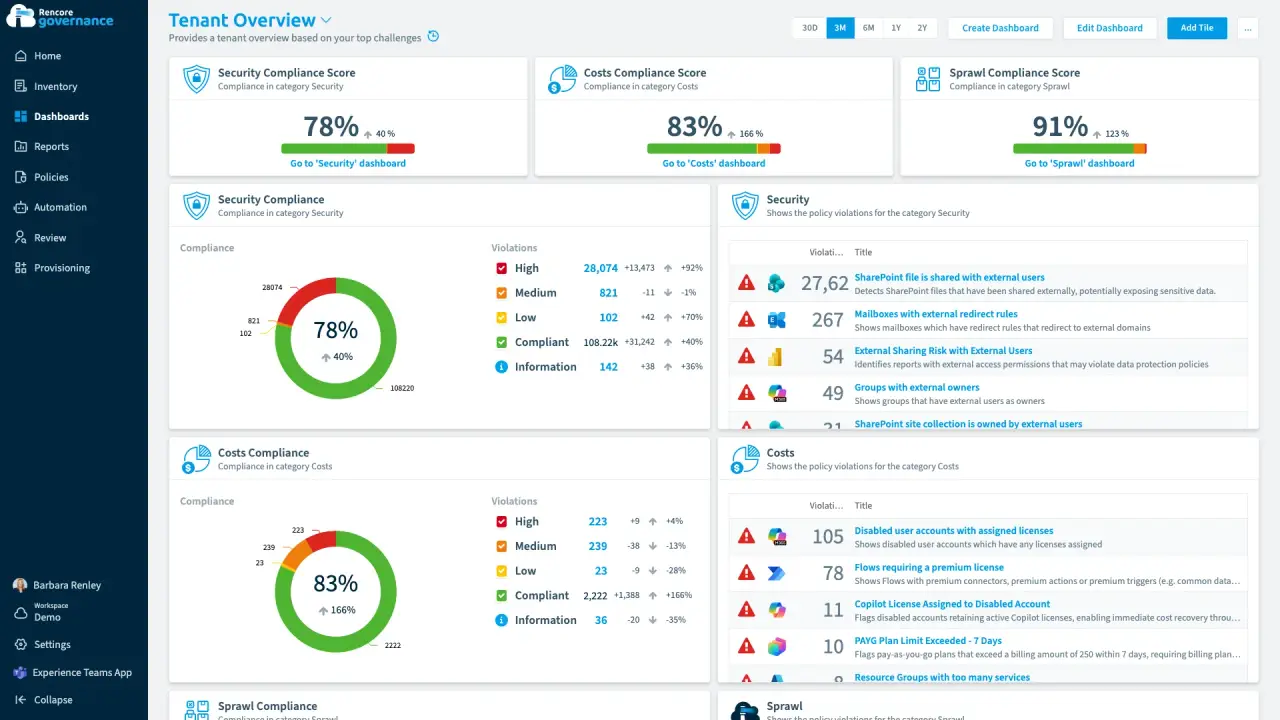
Ein Governance-Dashboard erstellen
Dauer: 4 Min.Führungsebene, Security und Service-Verantwortliche wollen jeweils eine eigene Sicht auf die Umgebung, und jede einzelne von Hand zu erstellen dauert Tage.
- Teams
- SharePoint
- Power Platform
- Copilot
- Dashboards


 OneDrive

 Power Platform
Zuletzt aktualisiert am 8. Oktober 2026


