






 Microsoft Copilot


NIS2-Bereitschaft in Microsoft 365 heißt nachzuweisen, dass Zugriffe, Konfiguration und Vorfälle in Ihrem Tenant so gehandhabt werden, wie es die NIS2-Richtlinie (EU) 2022/2555 von wesentlichen und wichtigen Einrichtungen verlangt. Die Lücken liegen meist in den Nachweisen: wer Zugriff hat, wem welches Asset gehört, was sich geändert hat und wann es zuletzt geprüft wurde, festgehalten so, dass ein Prüfer von der Pflicht zum Beleg folgen kann.
Kurz gesagt
- NIS2 macht die Geschäftsleitung für die Maßnahmen zum Cybersicherheits-Risikomanagement verantwortlich und erwartet den Nachweis, dass sie wirken.
- In Microsoft 365 ist das Schwierige, diese Nachweise über die Zeit aktuell zu halten.
- Owner, Zugriffsprüfungen und Konfigurationsprüfungen nach Zeitplan erzeugen diese Nachweise nebenbei.
- Liegen die Nachweise schon vor, müssen Sie sie für ein Audit nur noch zusammenstellen.
Was NIS2 von einem Microsoft 365 Tenant verlangt
NIS2 erweitert den Kreis der betroffenen Organisationen und hebt die Anforderung vom Vorhandensein der Kontrollen zu ihrem Nachweis an. Artikel 20 verpflichtet die Leitungsorgane, die Maßnahmen zum Cybersicherheits-Risikomanagement zu billigen und ihre Umsetzung zu überwachen. Artikel 21 nennt diese Maßnahmen, darunter Asset-Management, Zugriffskontrolle, Multi-Faktor-Authentifizierung und grundlegende Cyberhygiene. Artikel 23 setzt die Meldefristen für erhebliche Vorfälle: eine Frühwarnung binnen 24 Stunden und eine Meldung binnen 72 Stunden.
Jede dieser Pflichten trifft Microsoft 365. Der Tenant enthält Ihre Identitäten, Ihre Daten aus der Zusammenarbeit und zunehmend die Agenten und Automatisierungen, die mit ihnen arbeiten. Die Mitgliedstaaten setzen die Richtlinie in nationales Recht um, prüfen Sie also Ihre nationalen Vorgaben zusätzlich zu dieser Anleitung.
Warum die Nachweiskette die Schwachstelle ist
Ein Tenant kann am Tag einer Prüfung gut konfiguriert sein und einen Monat später abweichen. Ein Gast bleibt nach Projektende im Team, ein Administrator verliert bei einer Kontoänderung seine MFA, eine Postfach-Weiterleitung taucht auf. NIS2 verlangt Kontrolle über die Zeit, daher zählt die Aufzeichnung, wer was geprüft und was behoben hat, so viel wie die Einstellungen selbst.
Schritt für Schritt
Diese fünf Schritte bauen den Microsoft 365 Teil Ihrer NIS2-Nachweise so auf, dass er im laufenden Betrieb entsteht.
-
NIS2-Pflichten den Microsoft 365 Kontrollen zuordnen
Übersetzen Sie die Maßnahmen aus Artikel 21, die den Tenant betreffen, in konkrete Kontrollen: MFA für Administratoren, Gast- und externe Zugriffe, Weiterleitungs- und Audit-Einstellungen der Postfächer, App-Berechtigungen in Entra ID, Ownership von Teams und Websites. Geben Sie jeder Kontrolle einen benannten Owner, damit für jede Pflicht jemand einsteht.
-
Eine Baseline für Zugriffe und Konfiguration festlegen
Halten Sie für jede Kontrolle den Sollzustand fest, etwa MFA für jeden Administrator, keine Postfachregel, die E-Mails an externe Empfänger umleitet, und mindestens zwei Owner pro Team. Mit einer Baseline zeigen Sie, wie der Sollzustand aussah, und erkennen Abweichungen davon.
Tipp: Formulieren Sie die Baseline als Richtlinien, die jede Abweichung markieren. Ein Dokument, das die Baseline beschreibt, beweist für sich allein nichts.
-
Owner und Zugriffsprüfungen aktuell halten
Sorgen Sie dafür, dass jeder Workspace, jede App und jeder Agent einen verantwortlichen Owner hat, und lassen Sie Owner nach Zeitplan bestätigen, wer darauf zugreifen kann, Gäste eingeschlossen. Abgeschlossene Prüfungen hinterlassen einen datierten Beleg, wer was entschieden hat.
-
Änderungen und Vorfälle belegen
Bewahren Sie das Microsoft 365 Überwachungsprotokoll in Microsoft Purview so lange auf, wie Ihre Meldepflichten es erfordern, und achten Sie auf die Änderungen, die unter NIS2 zählen: Umleitungsregeln, die E-Mails an externe Empfänger senden, neue hochprivilegierte App-Berechtigungen und riskante Anmeldungen.
-
Die Nachweise für das Audit zusammenstellen
Fassen Sie Zuordnung der Kontrollen, Baseline, Richtlinienergebnisse über die Zeit und abgeschlossene Prüfungen zu Berichten zusammen, denen ein Prüfer von jeder Pflicht zu ihrem Beleg folgen kann. Planen Sie sie ein, damit das Paket existiert, bevor jemand danach fragt.
Konnektoren in dieser Anleitung
Jede Konnektor-Seite in der Rencore-Dokumentation listet die Objekte, Richtlinien, Berichte und Aktionen hinter diesen Schritten.


In Rencore ansehen
Kurze vertonte Produkt-Guides, die direkt im Browser laufen, ohne Anmeldung.
-
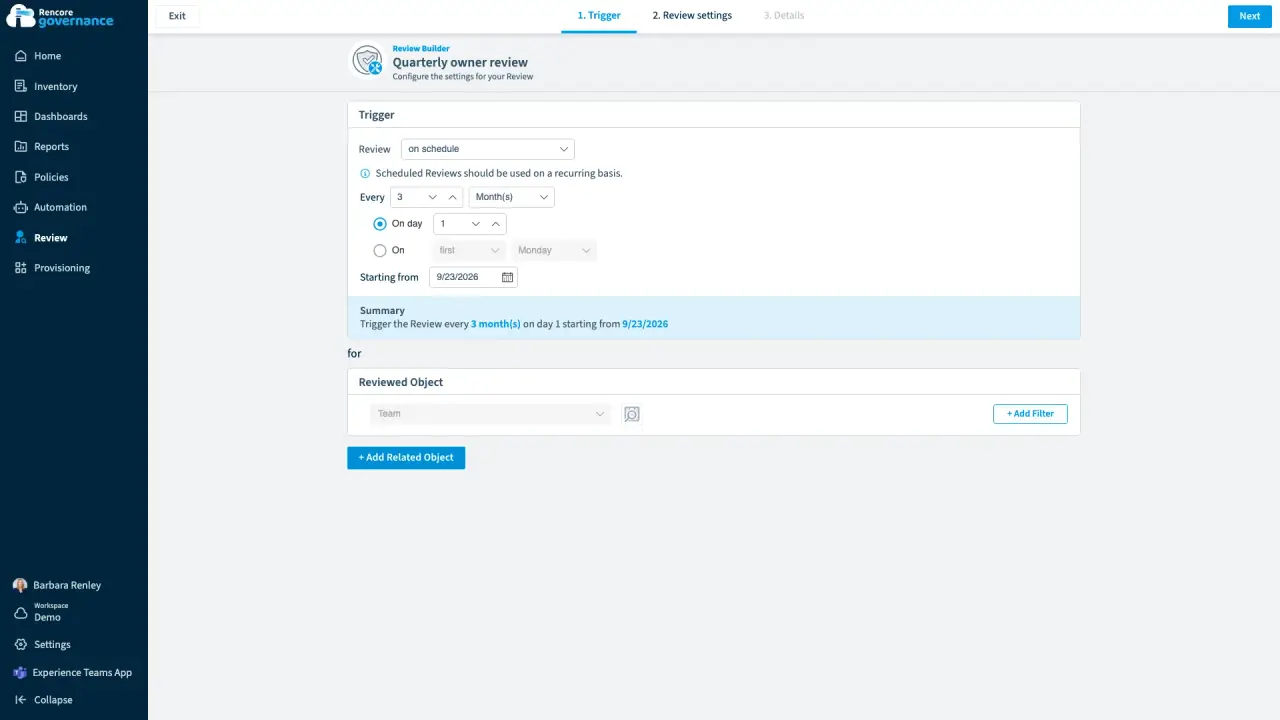
Geplantes Eigentümer-Review
Dauer: 5 Min.Mitglieder- und Gästelisten veralten Woche für Woche, und niemand prüft sie, solange kein Review dazu zwingt.
- Teams
- Reviews
-
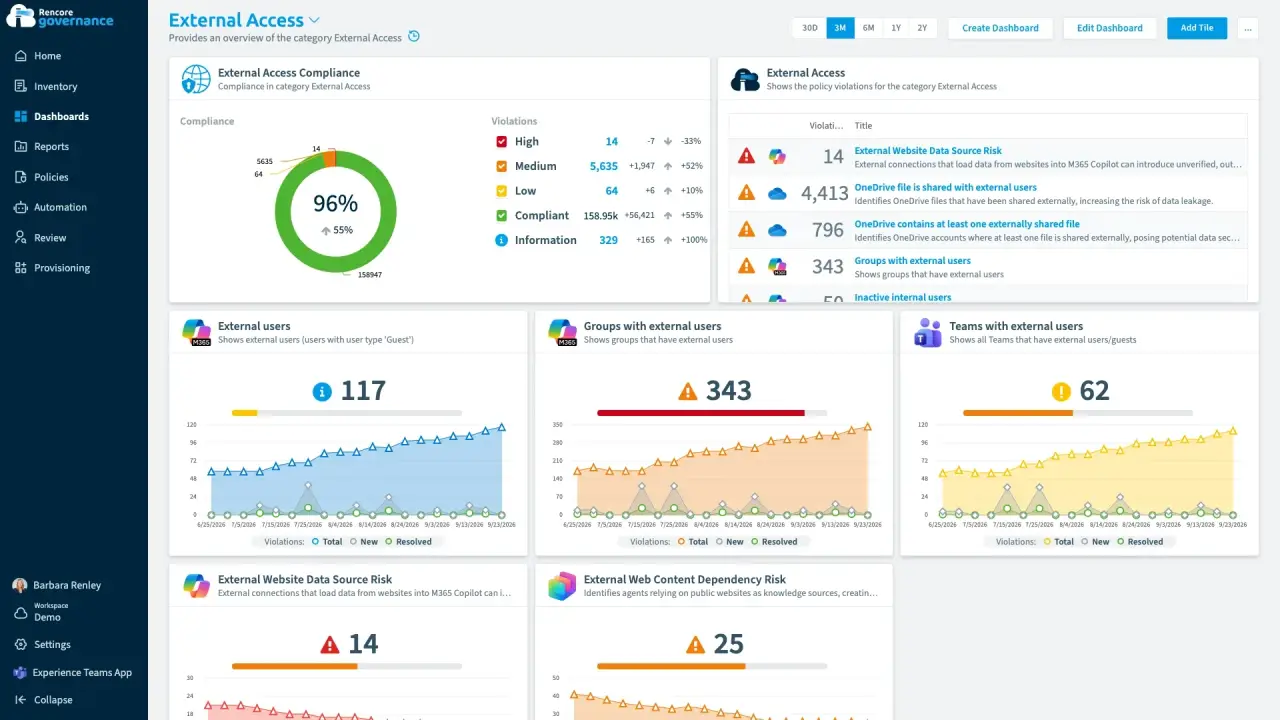
Zugriffe von Gästen und Externen rezertifizieren
Dauer: 4 Min.Gäste und Externe behalten ihren Zugriff lange nach Ende der Zusammenarbeit, und niemand bestätigt, ob jeder Einzelne ihn noch braucht.
- Teams
- SharePoint
- Entra ID
- Reviews
- Access & Sharing
-
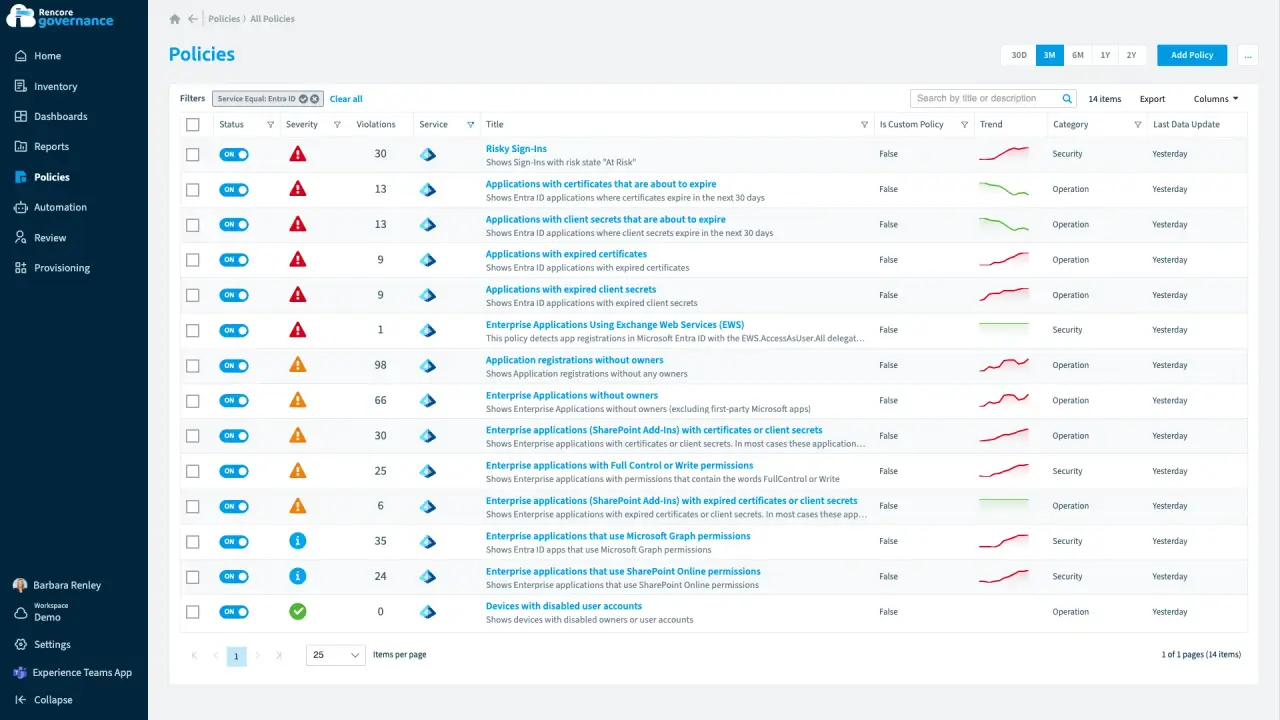
Entra ID und App-Registrierungen unter Kontrolle
Dauer: 6 Min.Eine App, die jedes Postfach lesen kann, hat keinen Eigentümer, und ein ablaufender geheimer Clientschlüssel kann eine Integration ohne Vorwarnung stoppen.
- Entra ID
- Exchange
- Access & Sharing
- Policies
- Automation
-
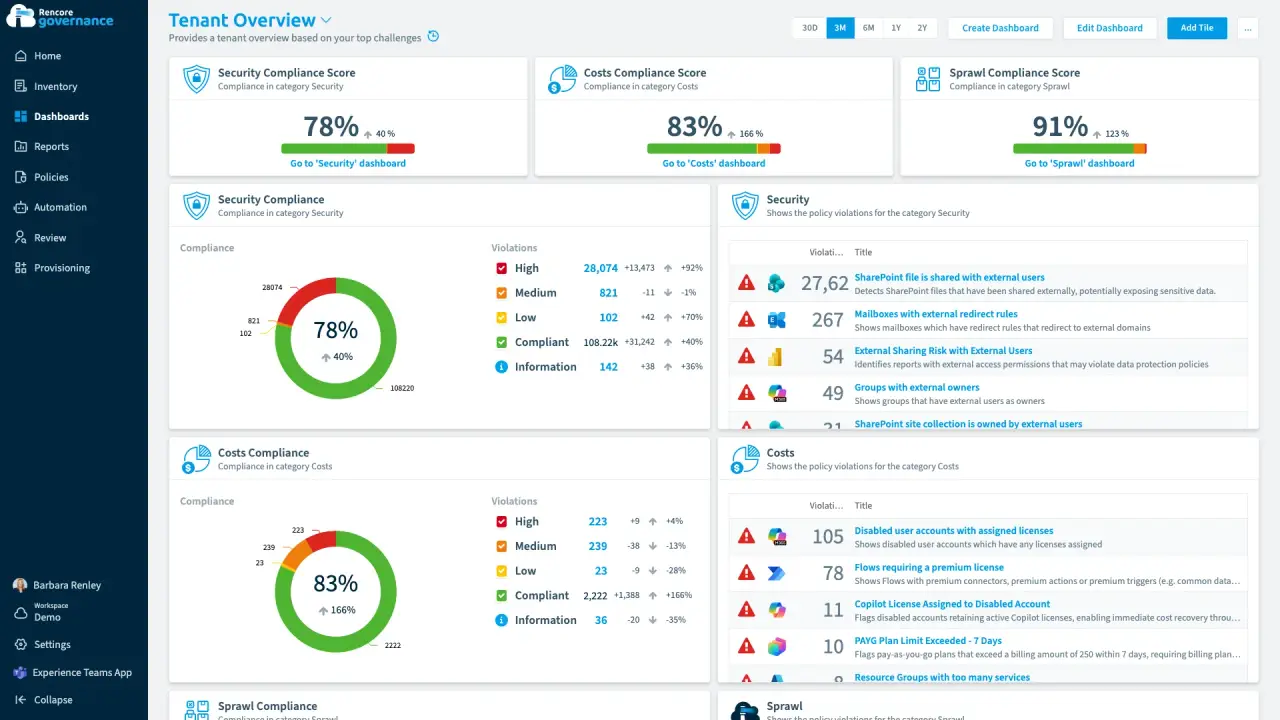
Ein Governance-Dashboard erstellen
Dauer: 4 Min.Führungsebene, Security und Service-Verantwortliche wollen jeweils eine eigene Sicht auf die Umgebung, und jede einzelne von Hand zu erstellen dauert Tage.
- Teams
- SharePoint
- Power Platform
- Copilot
- Dashboards


 Power Platform
Zuletzt aktualisiert am 8. Oktober 2026


