






 Microsoft Copilot


Power Platform Governance ist die Aufsicht über Power Apps, Power Automate und Power BI als eine Low-Code-Umgebung. Weil Fachbereiche Apps, Flows und Berichte schneller bauen, als die IT sie prüfen kann, heißt das: wissen, was in jeder Umgebung existiert, jedem Asset einen verantwortlichen Owner geben, beobachten, wie Connectors Daten bewegen, und Owner bestätigen lassen, wer was nutzen und bearbeiten darf.
Kurz gesagt
- Apps, Flows und Berichte teilen Daten, Verbindungen und Ersteller, also steuern Sie sie gemeinsam.
- Low-Code-Assets überleben ihre Ersteller und behalten ihre Verbindungen, und genau dort liegt das Risiko.
- Connectors bestimmen, wohin Daten fließen, daher ist ein Flow, der sensible Daten an einen externen Dienst sendet, ein Weg für Datenabfluss.
- Owner-Reviews im Zyklus halten Zugriffe im Gleichgewicht, während die Umgebung wächst.
Warum Low-Code eine eigene Routine braucht
Die Power Platform lohnt sich, weil Menschen bauen, ohne auf die IT zu warten. Dieselbe Eigenschaft macht sie schwer zu steuern. Apps und Flows entstehen in der Standardumgebung, laufen über persönliche Verbindungen ihrer Ersteller und laufen weiter, wenn diese die Rolle wechseln. Berichte werden für ein Projekt mit Gästen geteilt und bleiben geteilt.
Microsoft gibt Administratoren starke Kontrollen für die Plattform selbst: Richtlinien zur Verhinderung von Datenverlust für Connectors, verwaltete Umgebungen und das Admin Center. Offen bleibt bei diesen Kontrollen die Frage für jedes einzelne Asset: wem gehört es jetzt, wird es noch genutzt, wer kann es erreichen und soll es weiterlaufen.
Schritt für Schritt
Fünf Schritte bringen Apps, Flows und Berichte unter eine Routine.
-
Apps, Flows und Berichte erfassen
Listen Sie Power Apps, Power-Automate-Flows sowie Power-BI-Workspaces und Berichte über alle Umgebungen auf, mit Ersteller, Ownern, letzter Nutzung, Freigaben und den Connectors, die jedes Asset aufruft.
-
Jedem Asset einen Owner geben
Finden Sie Apps und Flows ohne Owner sowie Power-BI-Workspaces ohne Administratoren und weisen Sie jedem einen verantwortlichen Owner zu. Ein Asset, dessen Ersteller gegangen ist, läuft am wahrscheinlichsten mit Zugriffen, die niemand prüft.
Tipp: Ergänzen Sie geschäftskritische Apps und Flows um einen Co-Owner oder eine Owner-Gruppe, damit ein einzelner Abgang sie nicht stoppt.
-
Umgebungen und Connectors beobachten
Prüfen Sie, wo Apps und Flows laufen, auch in der Standardumgebung, und welche Connectors sie nutzen, auch benutzerdefinierte und lokale Verbindungen. Markieren Sie Apps, die mit der gesamten Organisation geteilt sind, und Flows, die einen Connector nutzen, den Sie einschränken wollen.
-
Zugriffe im Zyklus prüfen
Lassen Sie Owner nach Zeitplan bestätigen, wer jede App, jeden Flow und jeden Workspace nutzen und bearbeiten darf, Gäste eingeschlossen, und entfernen Sie, was sie nicht bestätigen.
-
Stilllegen, was nicht mehr genutzt wird
Bitten Sie die Owner, Flows abzuschalten oder zu löschen, die gestoppt sind oder nie gelaufen sind, und leere Power-BI-Workspaces aufzuräumen. Stellen Sie Apps, die ihre Owner nicht mehr brauchen, unter Quarantäne oder löschen Sie sie, nachdem Sie den Owner informiert haben, und halten Sie jede Entscheidung fest.
Konnektoren in dieser Anleitung
Jede Konnektor-Seite in der Rencore-Dokumentation listet die Objekte, Richtlinien, Berichte und Aktionen hinter diesen Schritten.
In Rencore ansehen
Kurze vertonte Produkt-Guides, die direkt im Browser laufen, ohne Anmeldung.
-
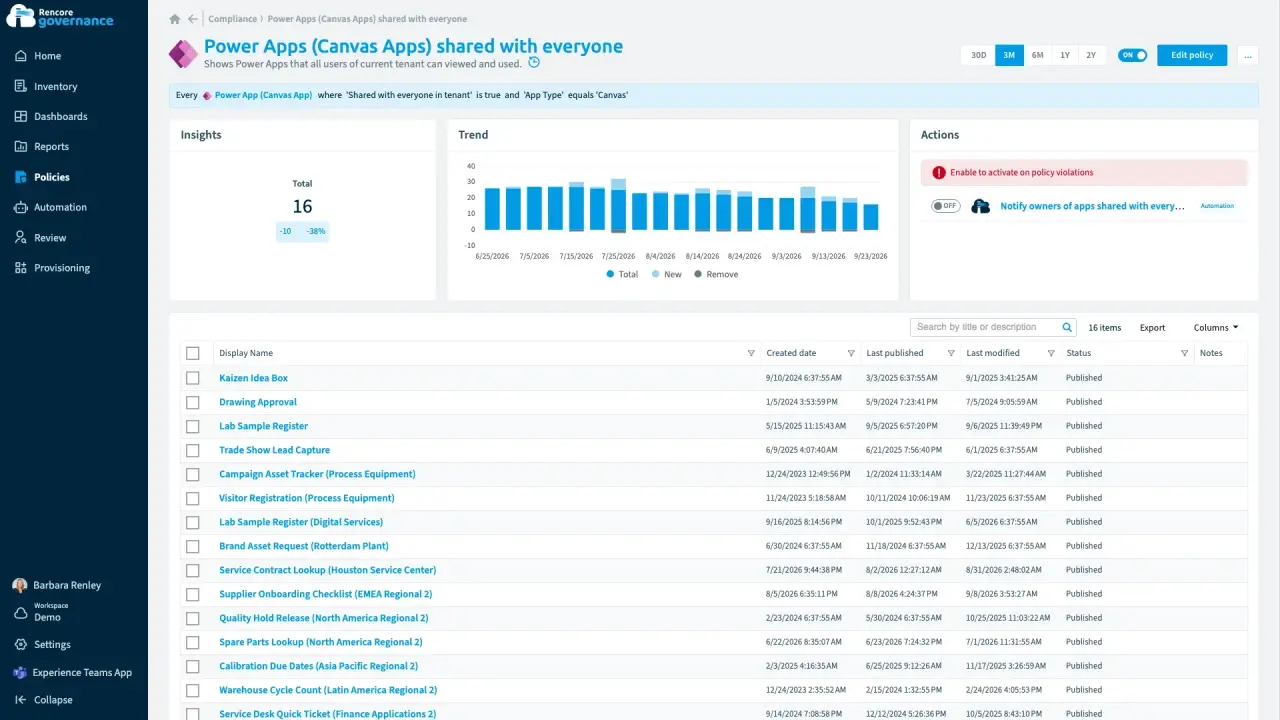
Zu großzügig freigegebene Apps und Flows
Dauer: 3 Min.Power Apps, die für die gesamte Organisation freigegeben sind, legen ihre Daten Personen offen, die sie nie gebraucht haben.
- Power Apps
- Access & Sharing
-
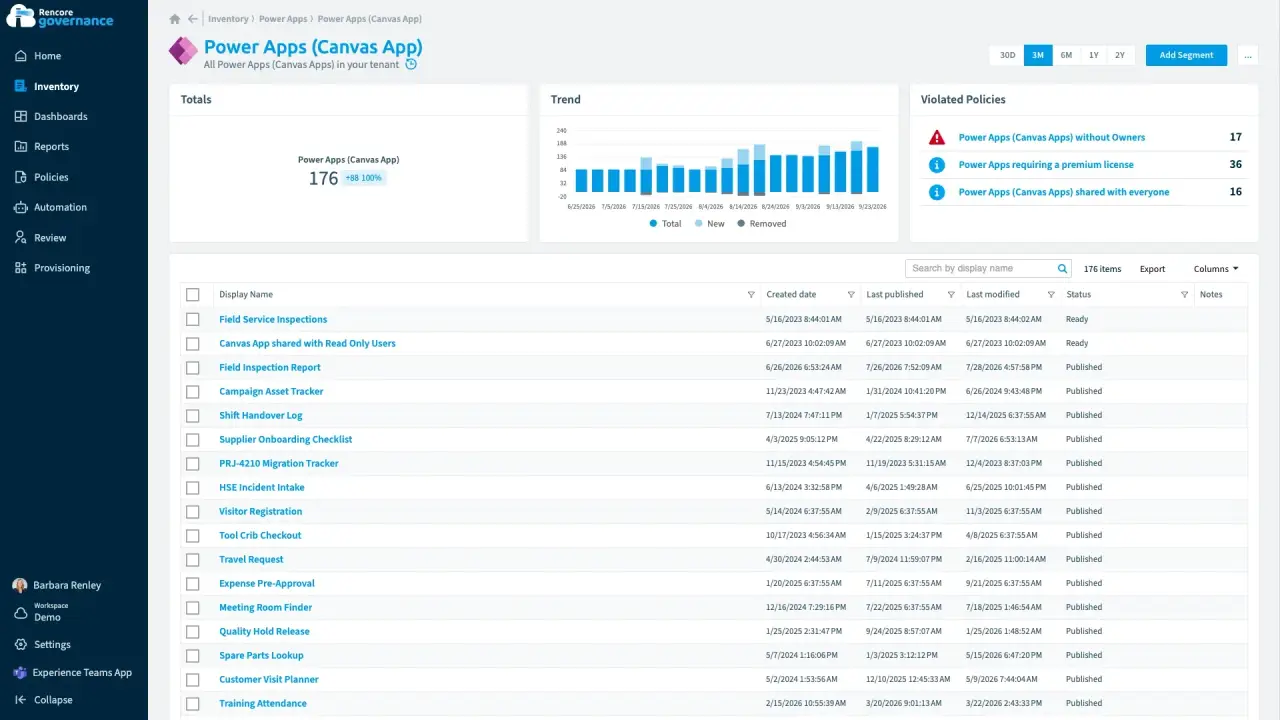
Power Apps und Flows ohne Eigentümer
Dauer: 5 Min.Apps und Flows laufen weiter, nachdem ihre Ersteller gegangen sind, und niemand ist für sie verantwortlich.
- Power Apps
- Power Automate
- Sprawl & Lifecycle
- Policies
- Automation
-
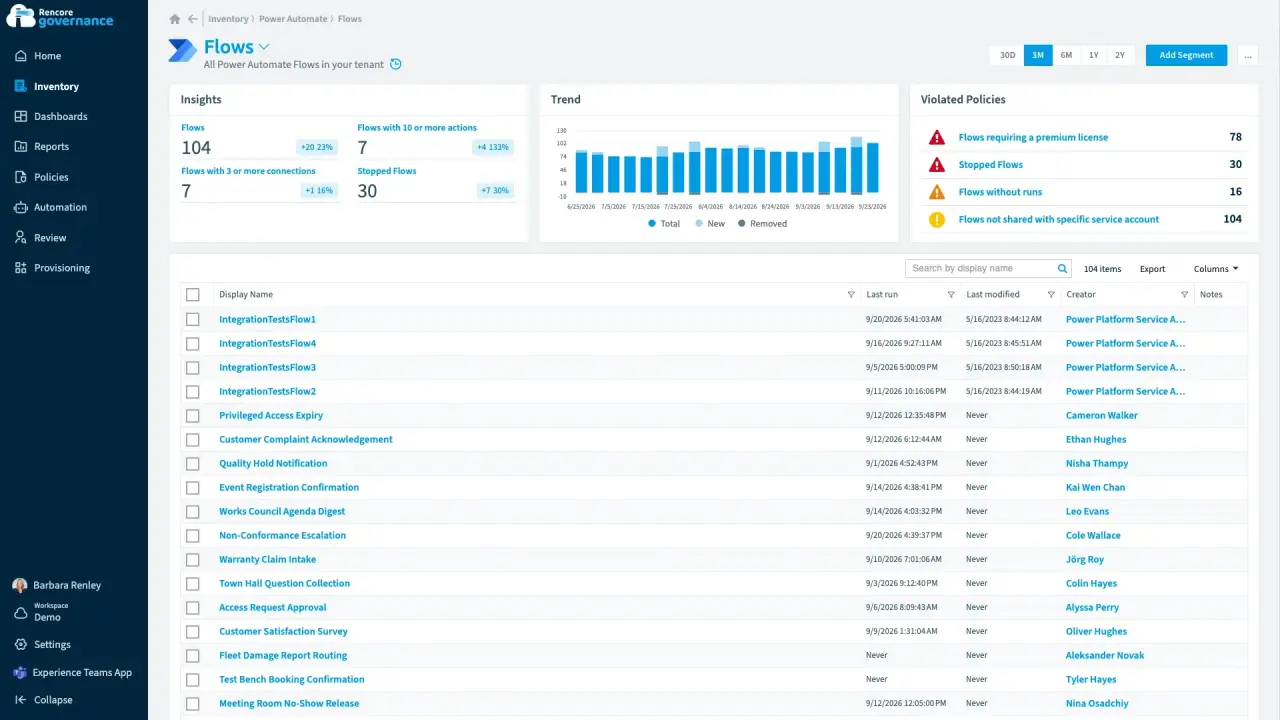
Ungenutzte und gestoppte Flows
Dauer: 4 Min.Flows, die nie gelaufen sind oder unbemerkt gestoppt haben, überladen Ihre Umgebungen, und niemand weiß, ob sie noch eine Rolle spielen.
- Power Automate
- Sprawl & Lifecycle
- Policies
- Automation
-
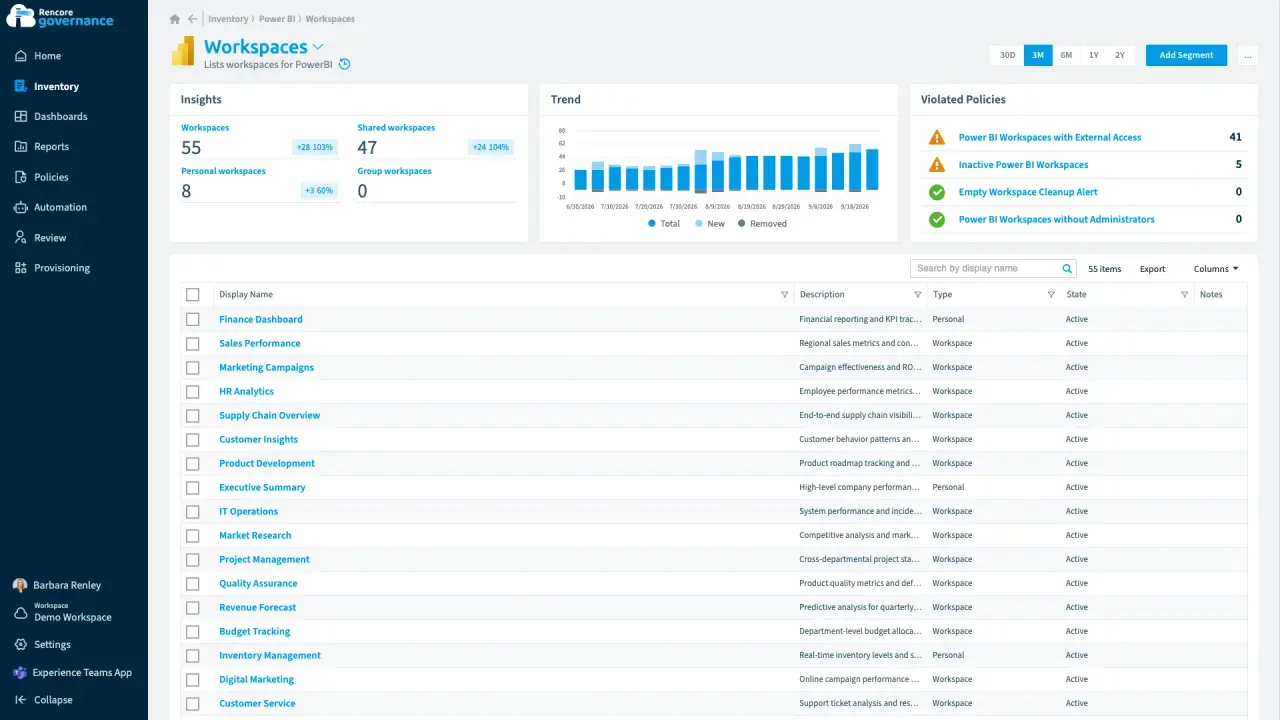
Ein Partner als Gast im HR-Analytics-Arbeitsbereich
Dauer: 4 Min.Ein externer Gast in einem HR-Arbeitsbereich von Power BI kann vertrauliche Berichte noch lange nach Ende der Zusammenarbeit sehen.
- Power BI
- Access & Sharing
- Reviews
- Policies
- Automation


Zuletzt aktualisiert am 8. Oktober 2026


