






 Microsoft Copilot


Schatten-KI ist die Nutzung von KI-Tools, die IT und Sicherheit nicht freigegeben haben oder nicht kennen, vom Chatbot, bei dem sich ein Team angemeldet hat, bis zum Agenten, der ohne Prüfung auf Unternehmensdaten gebaut wurde. Sie unter Kontrolle zu bringen beginnt damit, diese Tools zu finden, dann zu bewerten, was jedes erreichen kann, die nützlichen unter dasselbe Inventar, dieselbe Ownership und dieselben Reviews wie freigegebene Tools zu bringen und den Rest stillzulegen.
Kurz gesagt
- Schatten-KI ist riskant, weil niemand sie bewertet hat.
- Sie zu finden kommt vor jeder Richtlinie über sie.
- Ein pauschales Verbot drängt die Nutzung weiter ins Verborgene, also geben Sie frei, was sich bewährt.
- Halten Sie die Erkennung am Laufen, denn jeden Monat erscheinen neue Tools.
Woher Schatten-KI kommt
Ein Team meldet sich mit der Firmen-E-Mail bei einem KI-Assistenten an, verbindet ihn über eine OAuth-Zustimmung mit einem Postfach oder einem Dateispeicher und verlässt sich darauf, bevor die Sicherheit den Namen des Tools gehört hat. Ein Ersteller baut einen Agenten auf einer SharePoint-Website, die niemand für KI freigegeben hat. Jeder Fall nutzt Daten, für die die Organisation verantwortlich ist, ohne Owner und ohne Prüfung.
Schatten-KI hinterlässt oft Spuren an Orten, die Sie bereits kontrollieren. Ein Tool, das E-Mails oder Dateien über Microsoft Graph liest, erscheint als Unternehmensanwendung in Entra ID, mit den Berechtigungen, die ihm erteilt wurden. Ein in Copilot Studio oder SharePoint gebauter Agent erscheint in Ihrem Tenant. Personen, die einen Enterprise-KI-Dienst mit einem Konto außerhalb Ihres Identitätsanbieters nutzen, fallen auf, wenn Sie seine Mitglieder mit Entra ID abgleichen.
Schritt für Schritt
Fünf Schritte machen aus Schatten-KI einen gesteuerten Teil Ihrer Landschaft.
-
Die KI-Tools finden, die niemand freigegeben hat
Prüfen Sie die Unternehmensanwendungen in Entra ID, besonders jene mit Microsoft-Graph- oder SharePoint-Berechtigungen, die Agenten in Copilot Studio und SharePoint und die Mitglieder jedes KI-Dienstes, den Sie lizenzieren. Suchen Sie nach Tools und Agenten, die keine Anfrage und keine Freigabe abdeckt.
Tipp: Anwendungen ohne Owner mit Graph-Berechtigungen sind der schnellste Weg zu Unternehmensdaten. Sehen Sie sich diese zuerst an.
-
Bewerten, was jedes Tool erreichen kann
Halten Sie für jedes Tool fest, welche Daten es lesen oder ändern kann, wer es nutzt und ob es selbstständig handelt. Das trennt eine harmlose Annehmlichkeit von einem Agenten, der an sensible Systeme angebunden ist.
-
Freigeben oder stilllegen
Entscheiden Sie pro Tool. Geben Sie die frei, die Nutzen bringen, mit Bedingungen wie einem Enterprise-Plan und Single Sign-on, und legen Sie den Rest bewusst still: Zustimmung widerrufen, den Owner des Agenten bitten, ihn aus der Veröffentlichung zu nehmen, und den Nutzern den Grund erklären.
-
Freigegebene Tools unter Governance bringen
Nehmen Sie freigegebene Tools in dasselbe Inventar, dieselbe Ownership und dieselben Zugriffsprüfungen auf wie den Rest Ihrer KI-Landschaft, damit sie keine Schatten-KI mehr sind.
-
Die Erkennung am Laufen halten
Wiederholen Sie die Prüfungen in festem Zyklus und leiten Sie neue Befunde an einen Owner. Schatten-KI kehrt so schnell zurück, wie neue Tools erscheinen.
Konnektoren in dieser Anleitung
Jede Konnektor-Seite in der Rencore-Dokumentation listet die Objekte, Richtlinien, Berichte und Aktionen hinter diesen Schritten.

In Rencore ansehen
Kurze vertonte Produkt-Guides, die direkt im Browser laufen, ohne Anmeldung.
-
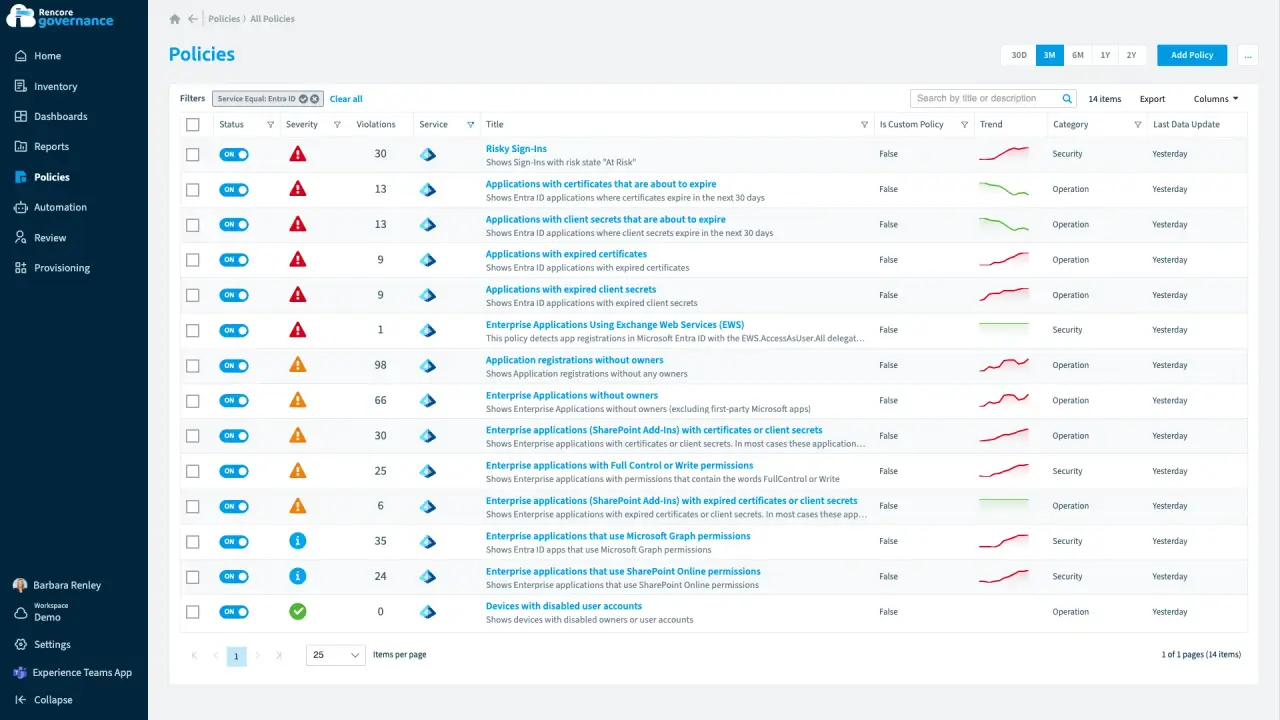
Entra ID und App-Registrierungen unter Kontrolle
Dauer: 6 Min.Eine App, die jedes Postfach lesen kann, hat keinen Eigentümer, und ein ablaufender geheimer Clientschlüssel kann eine Integration ohne Vorwarnung stoppen.
- Entra ID
- Exchange
- Access & Sharing
- Policies
- Automation
-
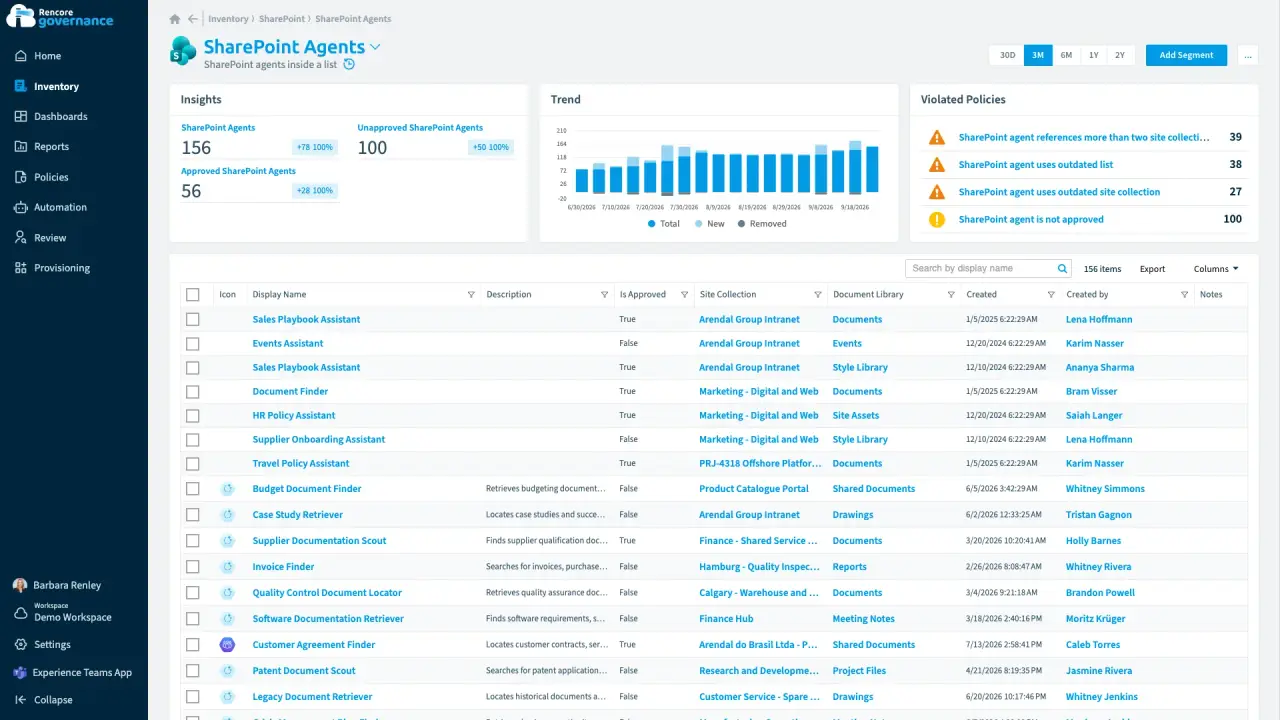
Ein nicht genehmigter Agent, der aus alten Dateien antwortet
Dauer: 4 Min.Jeder kann einen SharePoint-Agenten erstellen, und so antwortet einer, den niemand genehmigt hat, aus den Sites anderer Teams und aus Quellen, die seit einem Jahr niemand aktualisiert hat.
- SharePoint Agents
- SharePoint
- AI Governance
- Access & Sharing
- Policies
- Automation
-
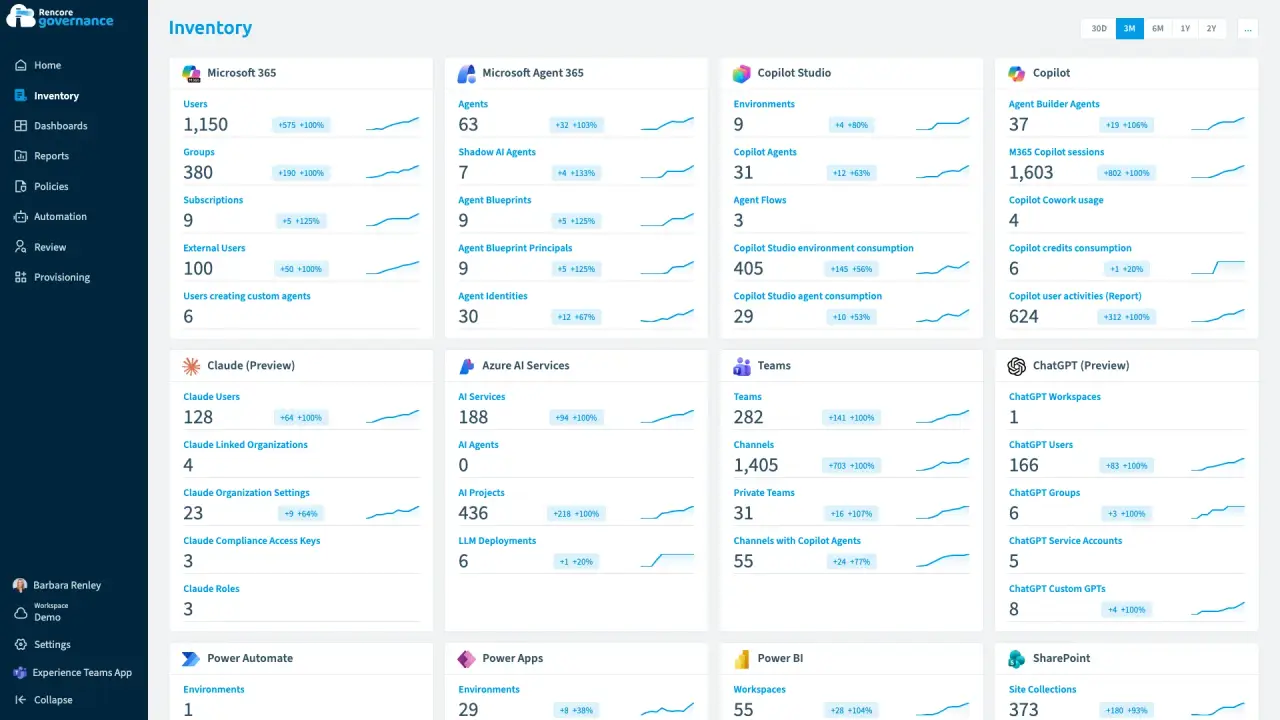
Ein externes Konto in Claude und ChatGPT
Dauer: 5 Min.Ein Konto, das in Claude und ChatGPT existiert, aber nicht in Ihrem Entra ID, behält Zugriff auf die KI-Arbeit des Unternehmens, ohne dass intern jemand dafür bürgen kann.
- Claude Enterprise
- ChatGPT Enterprise
- Entra ID
- Access & Sharing
- AI Governance


Zuletzt aktualisiert am 8. Oktober 2026


